靈活網絡中的安全強化 iDRAC7遠程管理與信息安全軟件開發(fā)
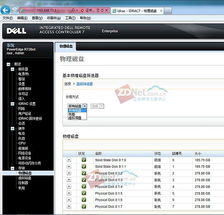
隨著數(shù)字化進程的加速,遠程管理技術在企業(yè)IT基礎設施中扮演著日益重要的角色。其中,戴爾的iDRAC7(Integrated Dell Remote Access Controller 7)作為一款集成遠程管理控制器,為服務器提供了靈活且強大的遠程管理能力。本文將探討iDRAC7如何強化遠程管理,并分析其在網絡與信息安全軟件開發(fā)中的應用。
iDRAC7通過其靈活的連接選項,支持多種網絡環(huán)境下的遠程訪問。無論是局域網還是廣域網,用戶均可通過Web界面或命令行工具,實現(xiàn)對服務器的監(jiān)控、配置和故障排除。iDRAC7內置了獨立于操作系統(tǒng)的管理功能,如電源控制、硬件診斷和虛擬控制臺,這大大提升了管理效率,并減少了現(xiàn)場維護的需求。在網絡安全方面,iDRAC7提供了加密通信、基于角色的訪問控制和審計日志等功能,確保遠程會話的機密性和完整性。
在信息安全軟件開發(fā)中,iDRAC7的API和SDK為開發(fā)者提供了集成和自動化管理的接口。通過調用這些接口,信息安全軟件可以實現(xiàn)對服務器硬件的實時監(jiān)控、安全策略的自動執(zhí)行以及威脅響應的自動化。例如,開發(fā)者可以利用iDRAC7的告警機制,將硬件異常事件集成到安全信息與事件管理(SIEM)系統(tǒng)中,從而快速檢測潛在攻擊或硬件故障。結合iDRAC7的虛擬介質功能,安全軟件可以遠程部署補丁或進行系統(tǒng)恢復,進一步加強了系統(tǒng)的安全性和韌性。
iDRAC7的廣泛應用也帶來了新的安全挑戰(zhàn)。例如,默認配置可能暴露管理接口,導致未授權訪問風險。因此,在開發(fā)信息安全軟件時,必須強調對iDRAC7的強化配置,如啟用強密碼策略、限制網絡訪問和定期更新固件。開發(fā)者應遵循最佳實踐,將iDRAC7管理與整體網絡安全架構相結合,例如通過零信任模型驗證所有遠程連接。
iDRAC7作為現(xiàn)代IT基礎設施的關鍵組件,通過其靈活的網絡能力和安全特性,顯著提升了遠程管理的效率和安全性。在網絡與信息安全軟件開發(fā)中,充分利用iDRAC7的功能,可以幫助企業(yè)構建更健壯、可擴展的防御體系。隨著物聯(lián)網和邊緣計算的興起,iDRAC7這類遠程管理技術將繼續(xù)演進,為信息安全領域帶來更多創(chuàng)新機遇。
如若轉載,請注明出處:http://m.entafes.com/product/28.html
更新時間:2026-10-05 08:50:27